UNIFIED VAULT
一个密码库,容纳整个运维现场
登录账号、服务器密码、数据库、安全笔记、SSH 私钥和 TOTP,按类型、文件夹与标签组织。详情页直接发起连接,不需要在不同工具之间搬运密码。
登录服务器数据库安全笔记
OpsVault 把密码库、共享凭据、资产信息,以及 SSH、Telnet、VNC、SFTP、RDP 连接整合进一个本地优先的桌面工具。登录页可以一键填充,选中的条目也能生成只读加密分享文件;接收后可保存到“已收分享”,长期查看或直接发起连接。保险库内容始终以 SM4-GCM 加密保存在本机。
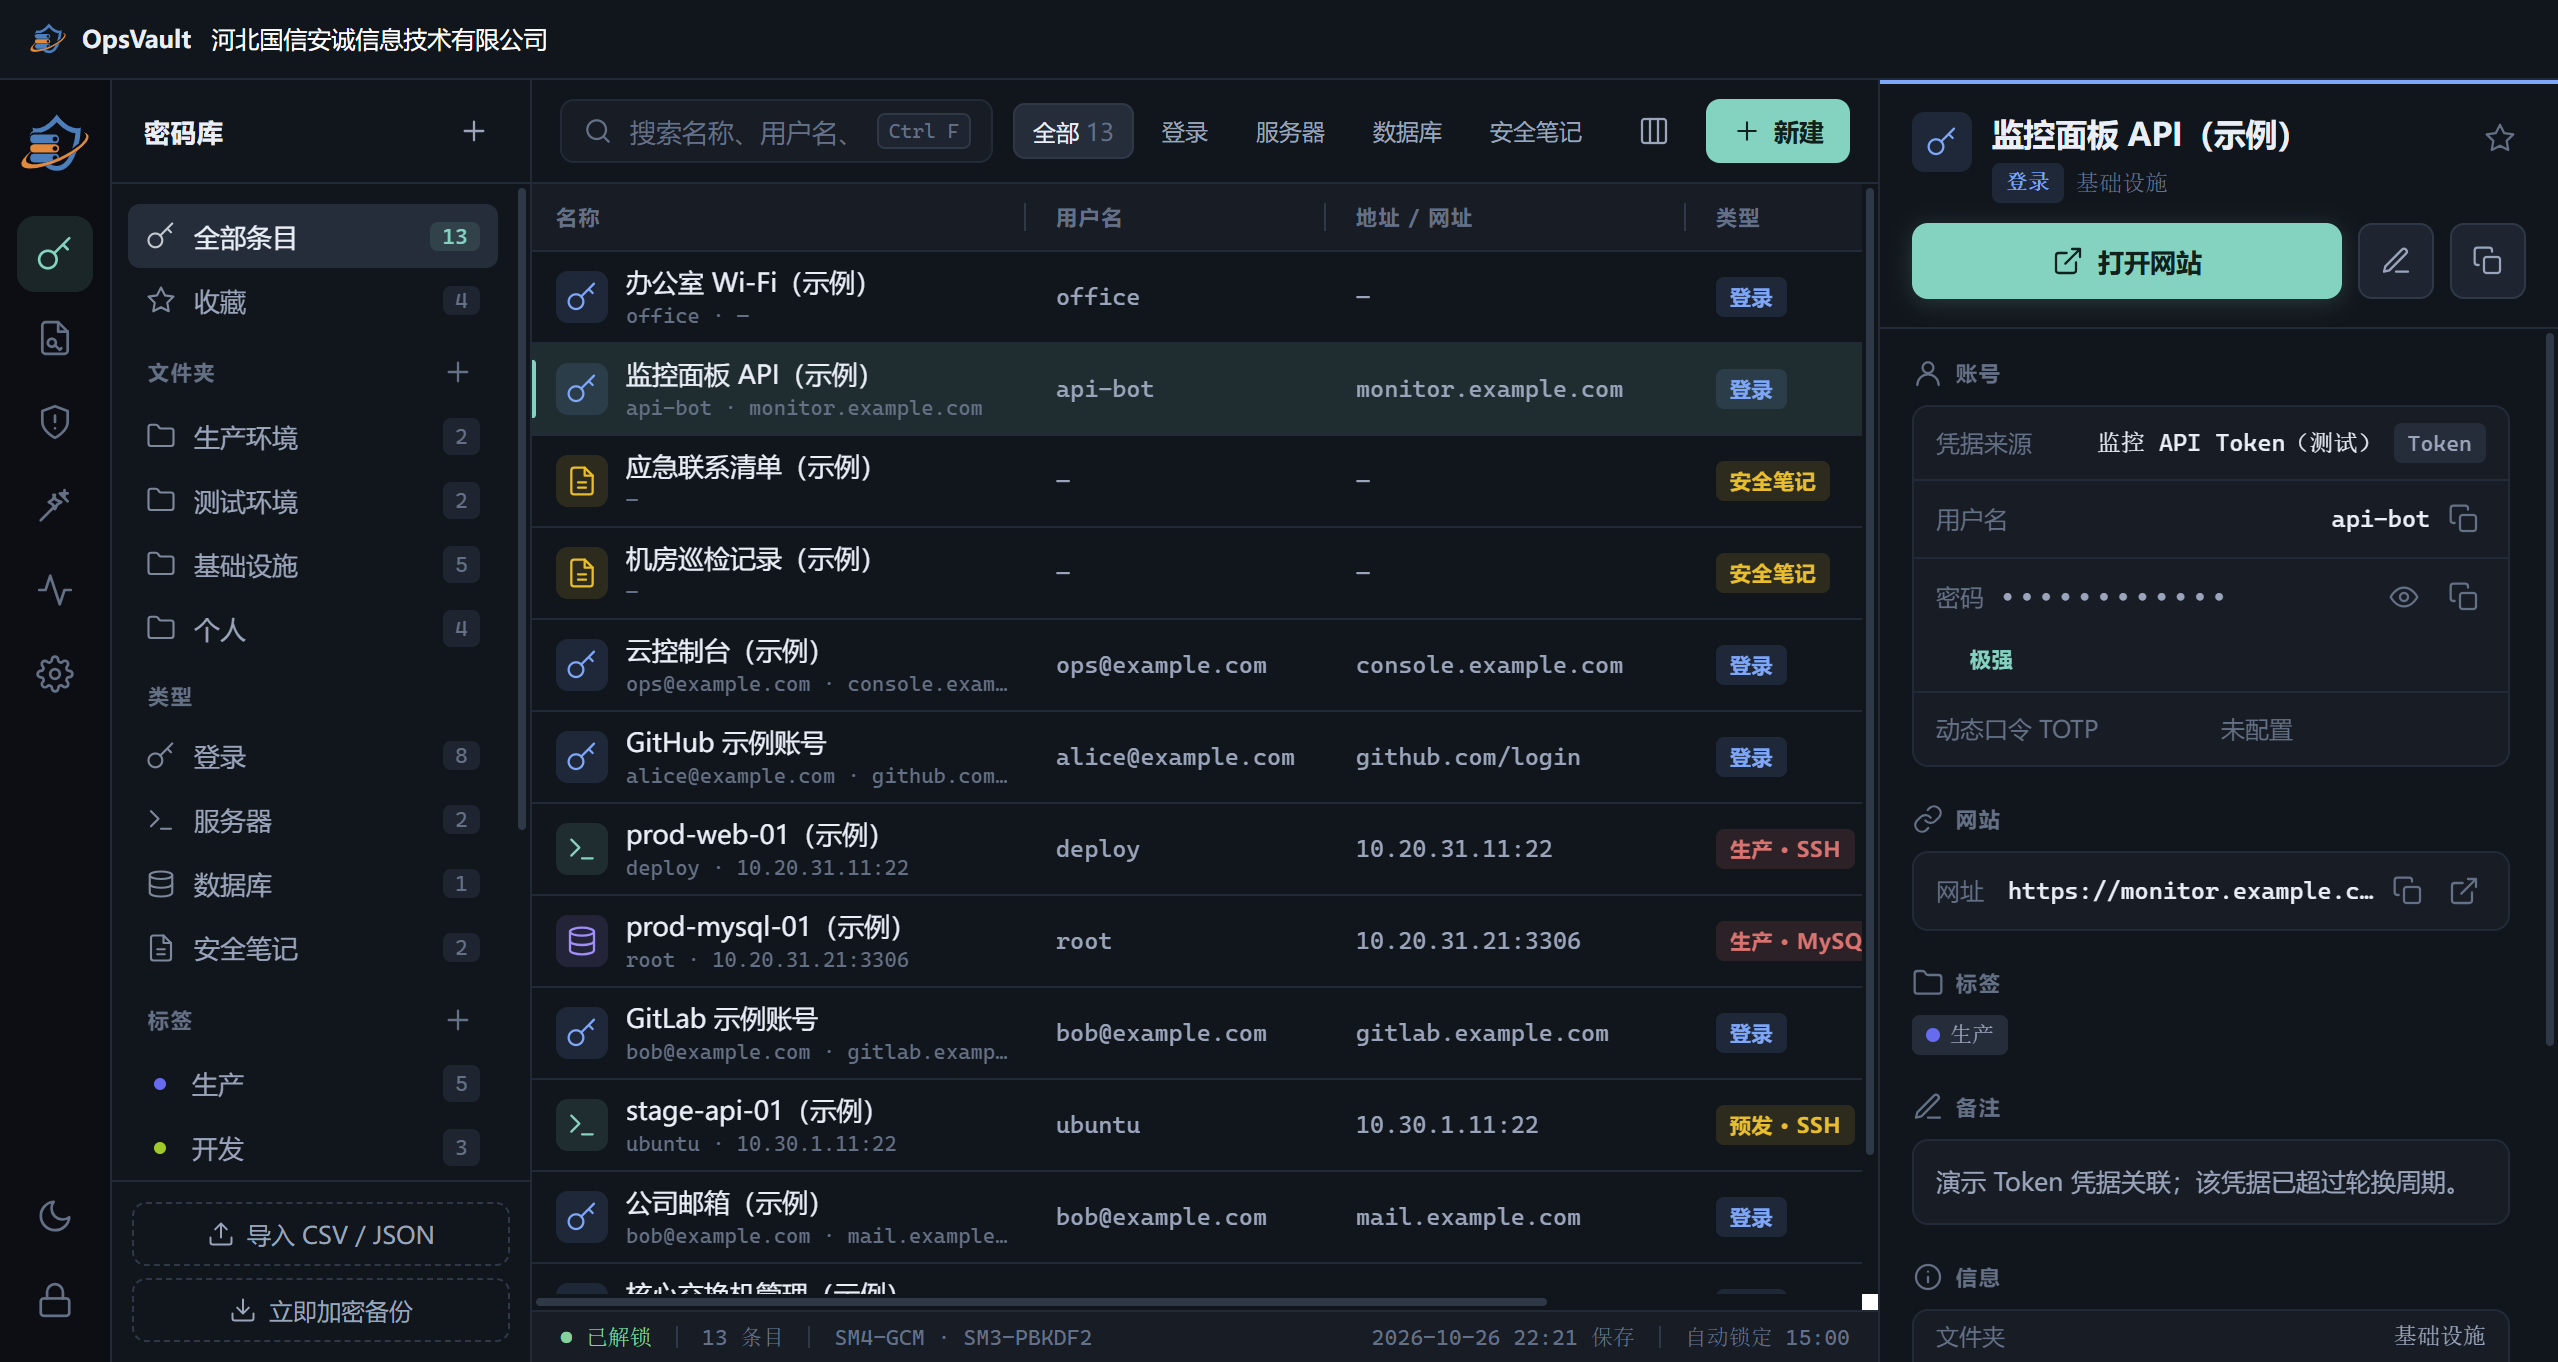
从一条登录信息,到一次浏览器填充、一次服务器连接,再到一次安全分享。OpsVault 把运维日常需要的凭据、资产与协作留在同一个加密上下文里。
登录账号、服务器密码、数据库、安全笔记、SSH 私钥和 TOTP,按类型、文件夹与标签组织。详情页直接发起连接,不需要在不同工具之间搬运密码。
独立凭据库让同一份密钥被多个条目安全引用,轮换时只需要更新一次。
负责人、联系方式、机房、机柜、采购时间与资产价值,和凭据一起保存在加密载荷内。
xterm-256color 终端、主机指纹 TOFU 校验、可选明文日志;主窗口仍可继续浏览其他资产。
远程目录浏览,文件和文件夹递归上传下载,新建目录、重命名与删除;进度可见,传输中可暂停、继续或取消。
内置 RFB 查看器支持 VNC 密码认证与画面缩放;RDP 调用系统客户端并预填连接配置。
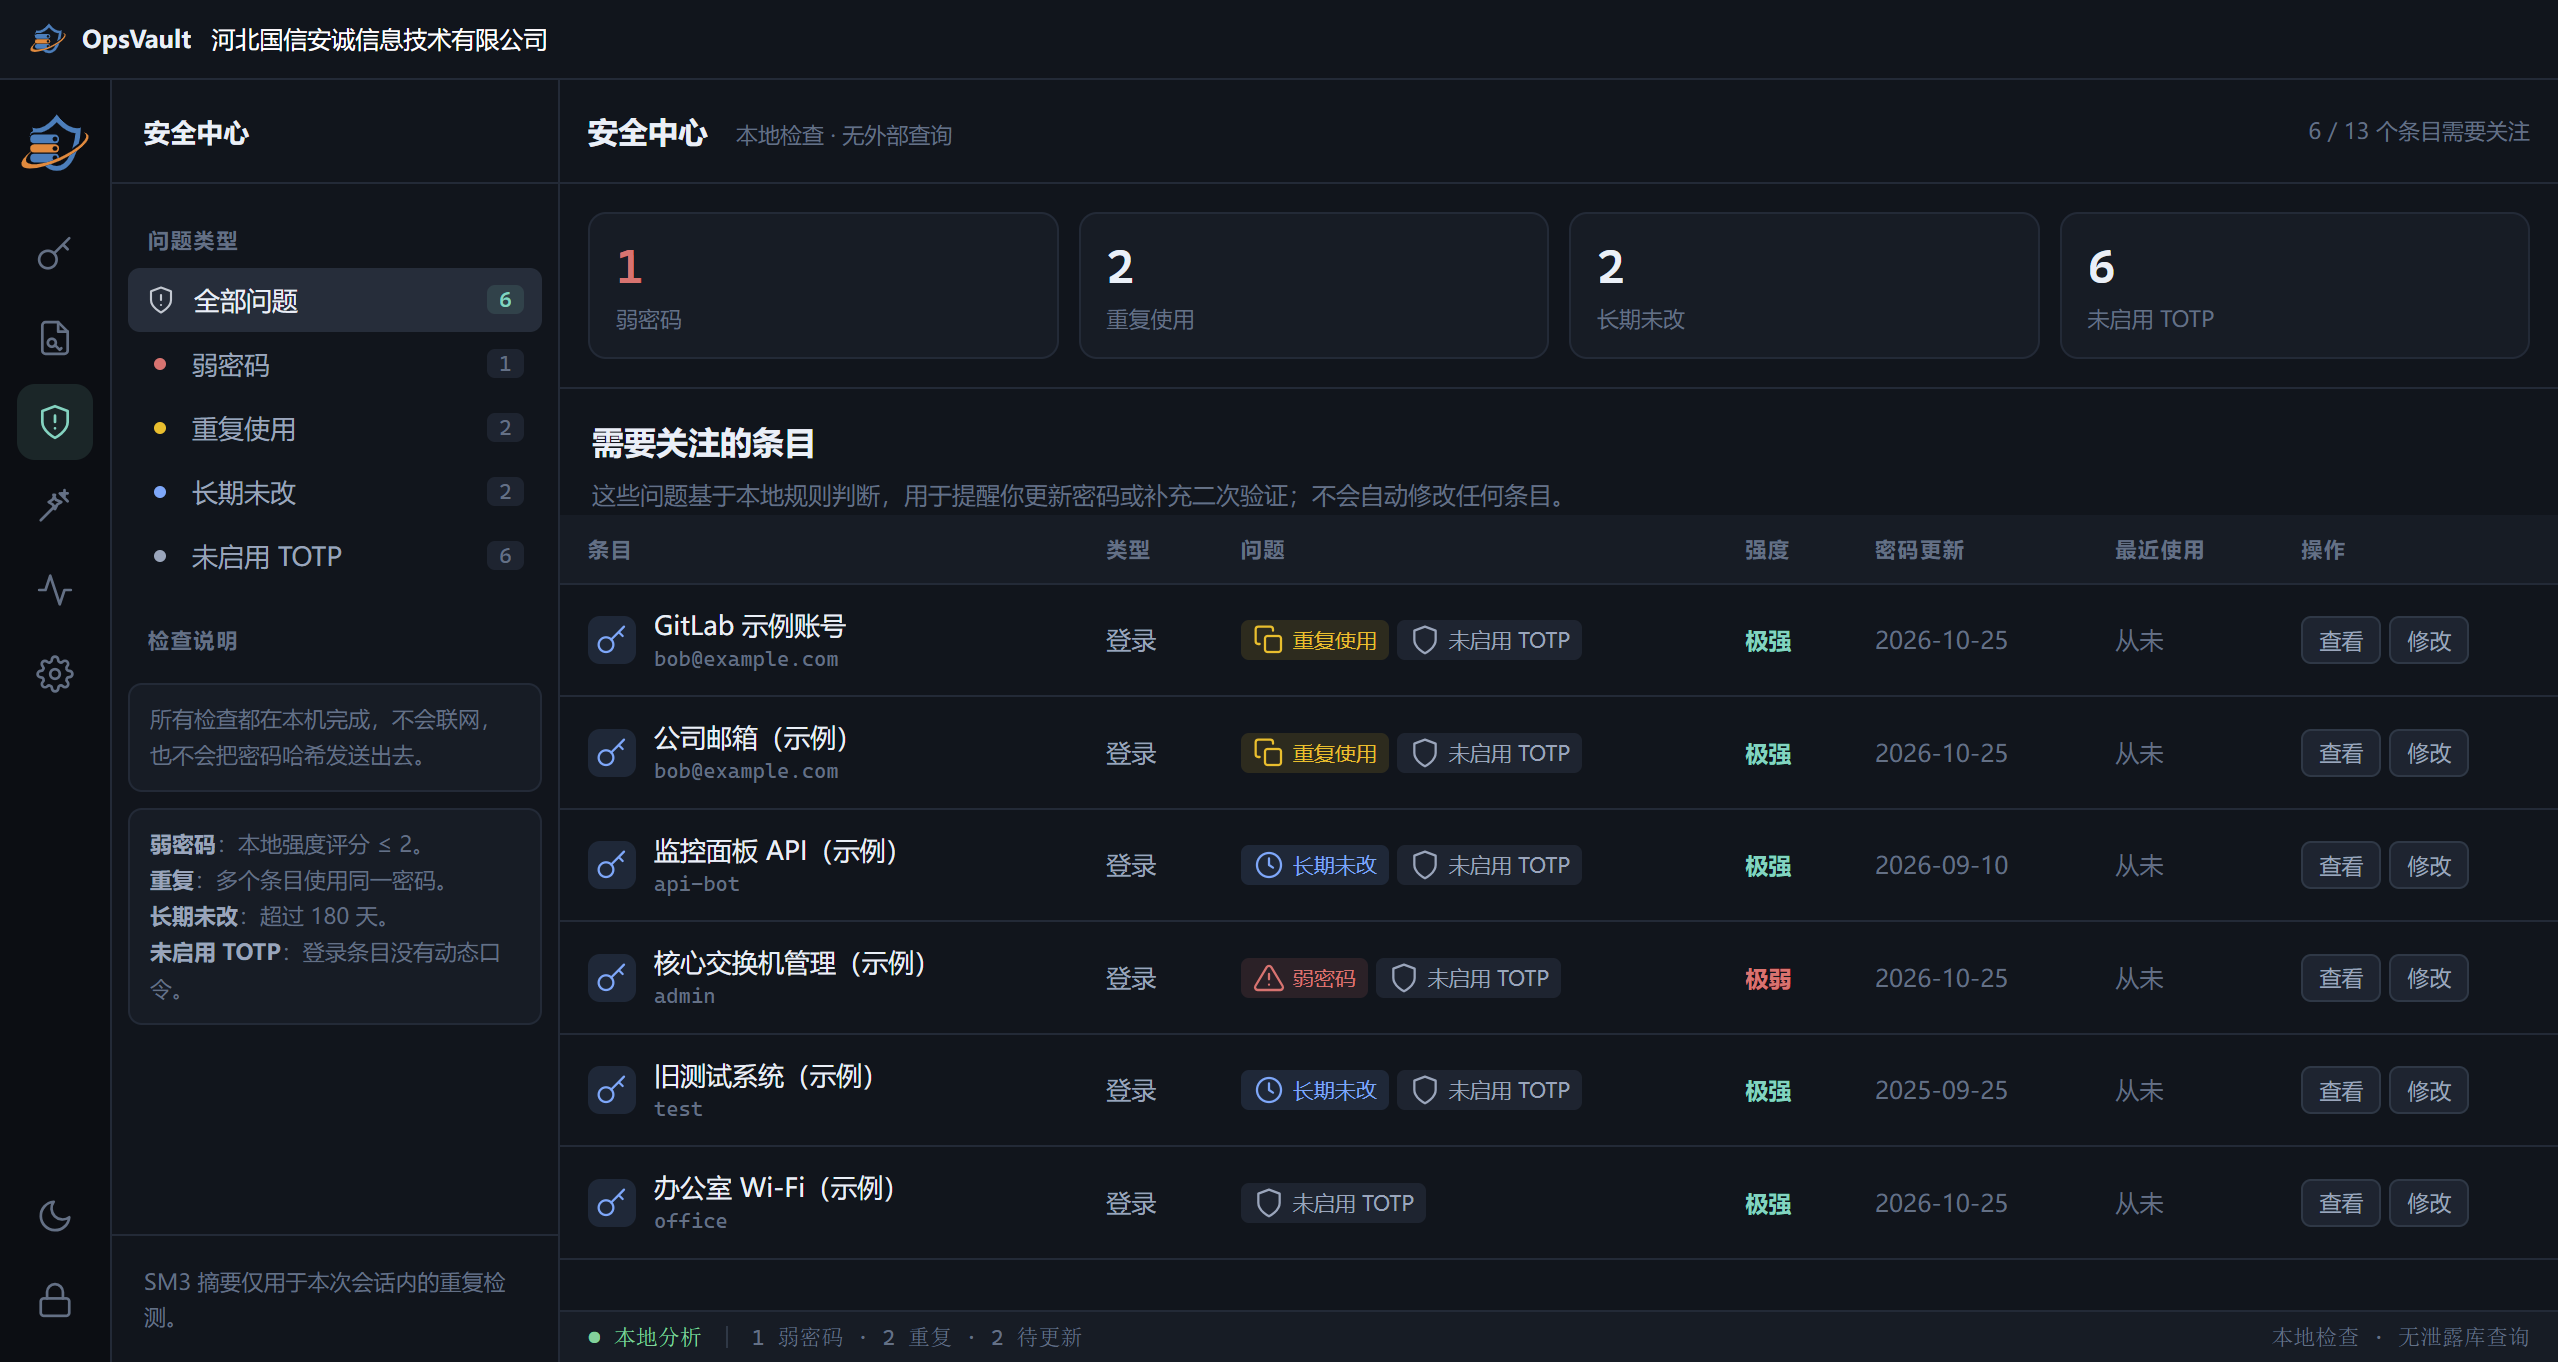
密码强度、重复密码摘要、密码更新时间和 TOTP 缺失检查全部在本地完成,不把哈希发送到外部。
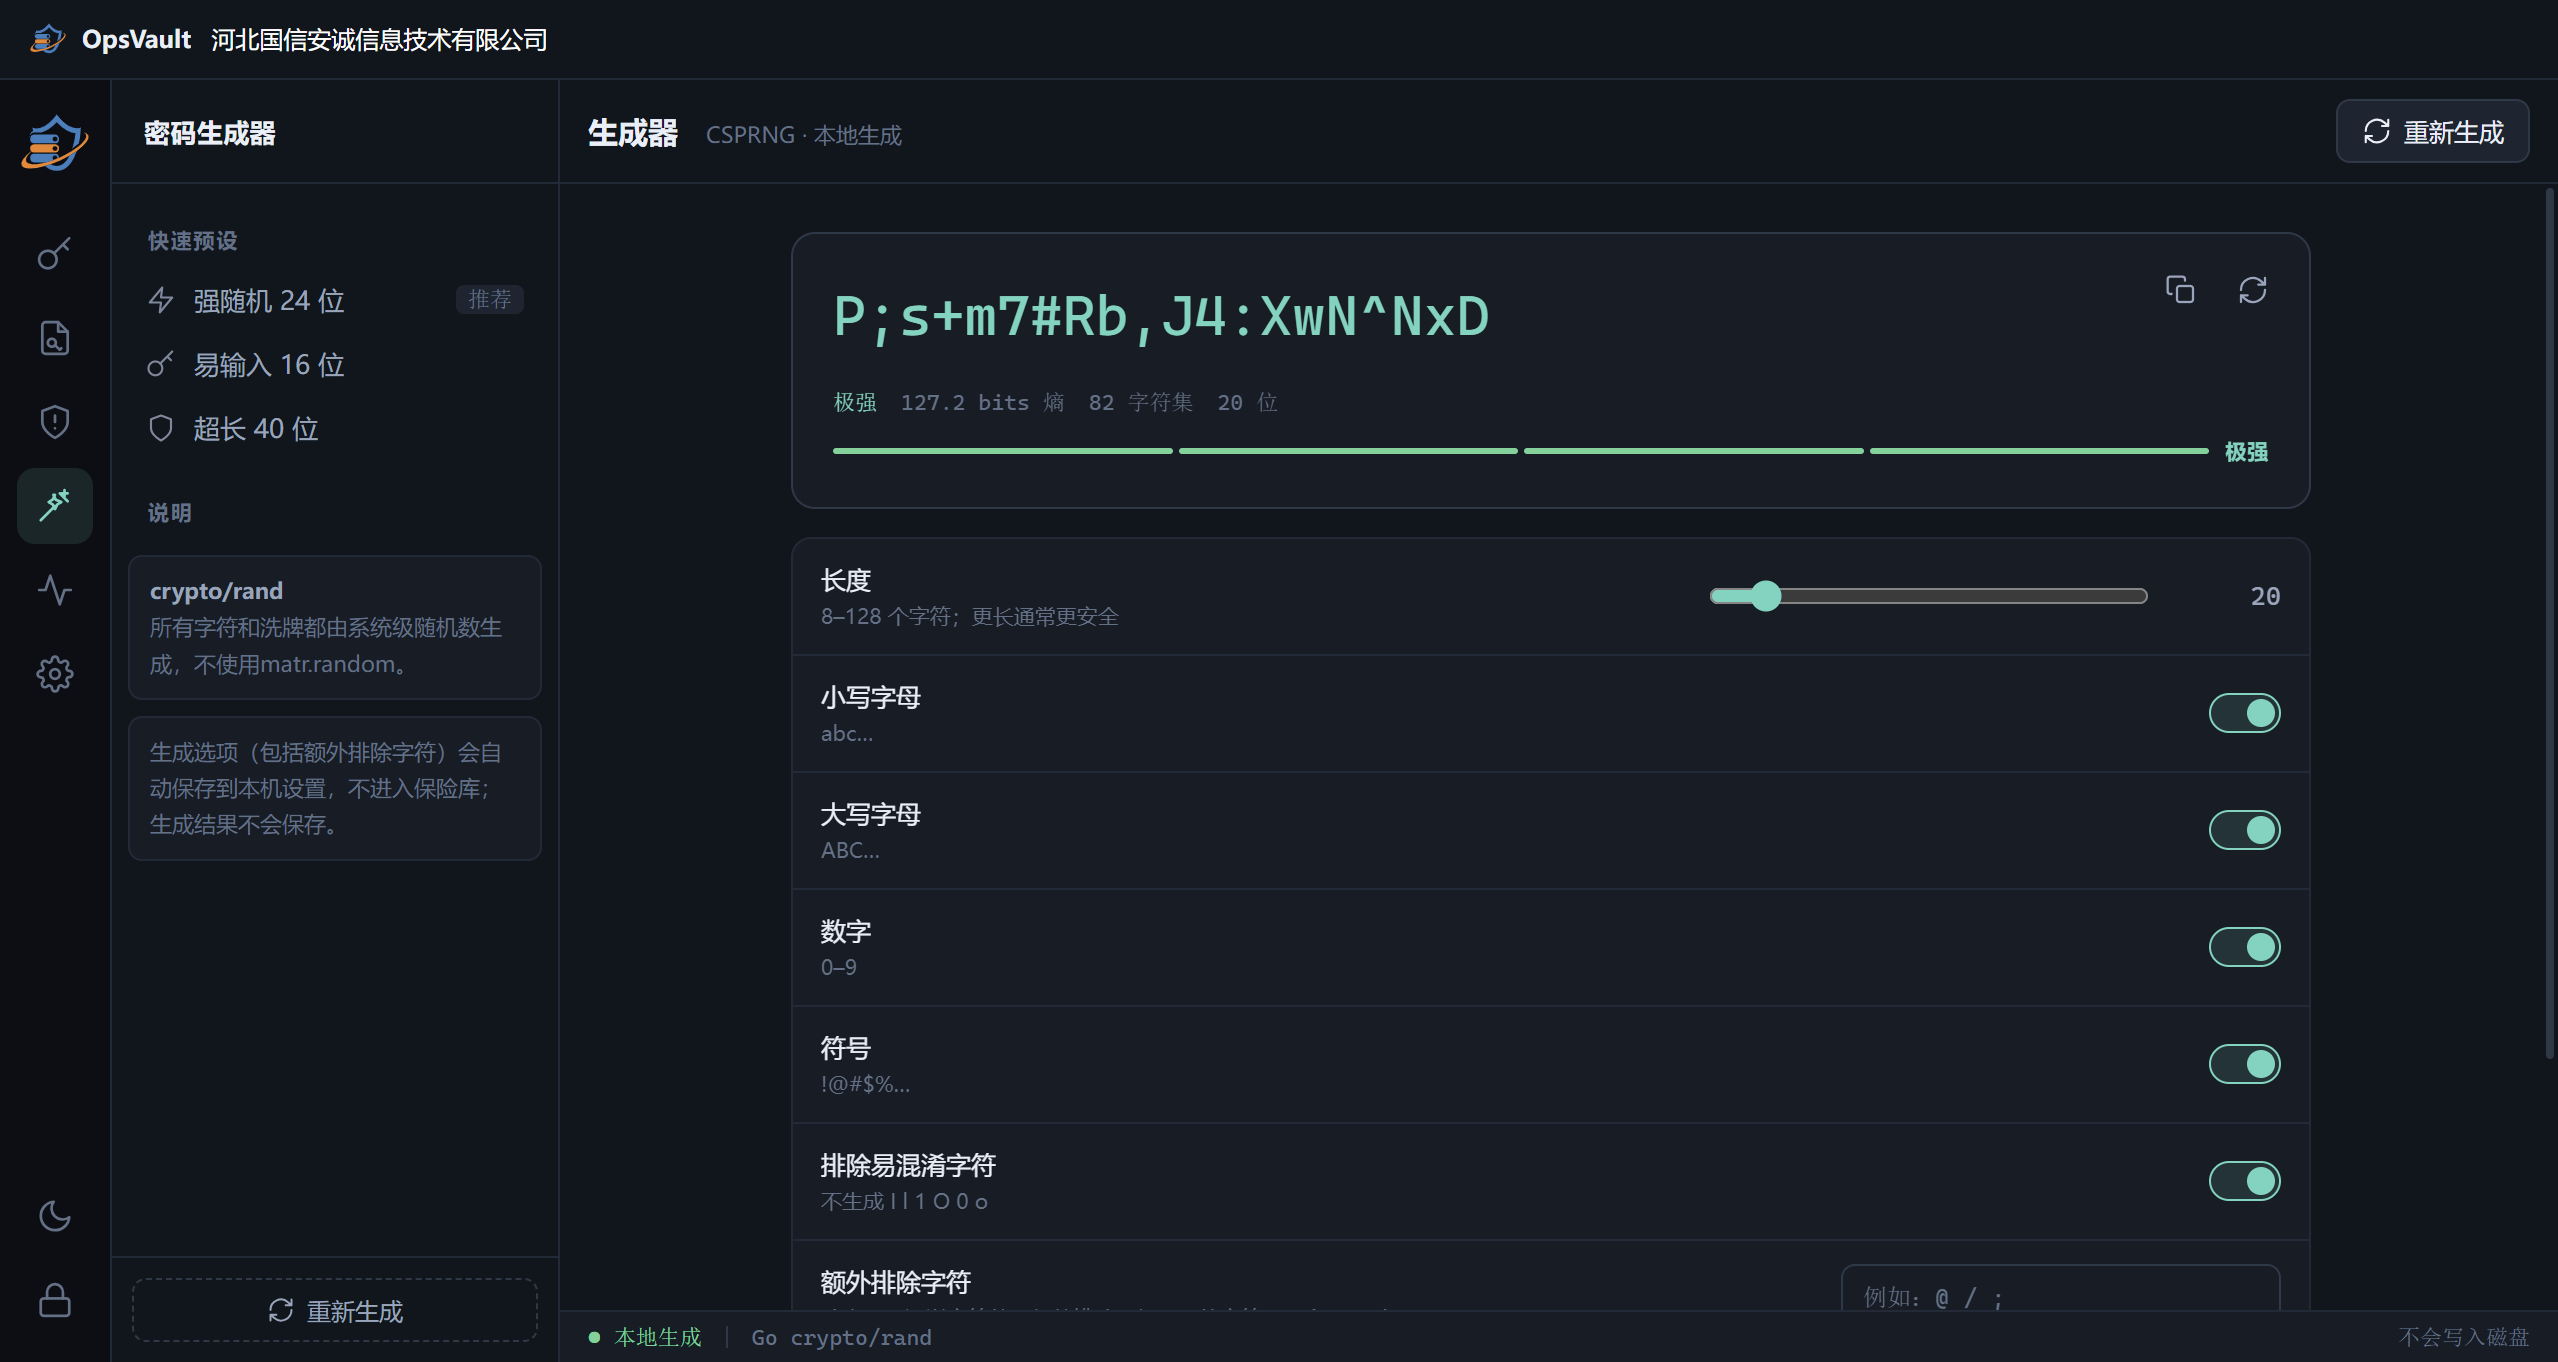
Go crypto/rand 生成、字符洗牌、末尾安全约束、内置与自定义排除字符,生成选项自动记住。
P;s+m7#Rb,J4:XwN^NxD127.2 bits加密备份、独立口令分享和恢复密钥重置;绿色目录可以整体迁移,没有云端锁定。
从主密码到磁盘上的每一个字节,OpsVault 用国密算法把保险库封在可控的边界里。浏览器扩展只通过本机桥接访问,分享文件用独立口令重新加密;没有云端主库,没有隐藏的同步。
主密码只用于派生 KEK。KEK 包装随机数据密钥 DEK,真正加密条目的是 DEK。
格式版本、算法、salt、迭代次数、nonce 与密文长度全部绑定到 GCM 认证中。
160 位恢复码单独包装 DEK;忘记主密码时仍可恢复,重置后旧恢复码立即失效。
写入临时文件、fsync、原子替换并保留 .bak;发现文件被外部修改时拒绝保存。
扩展通过 Native Messaging 和当前用户命名管道访问 OpsVault,不开放 TCP 端口;锁定状态直接拒绝填充。
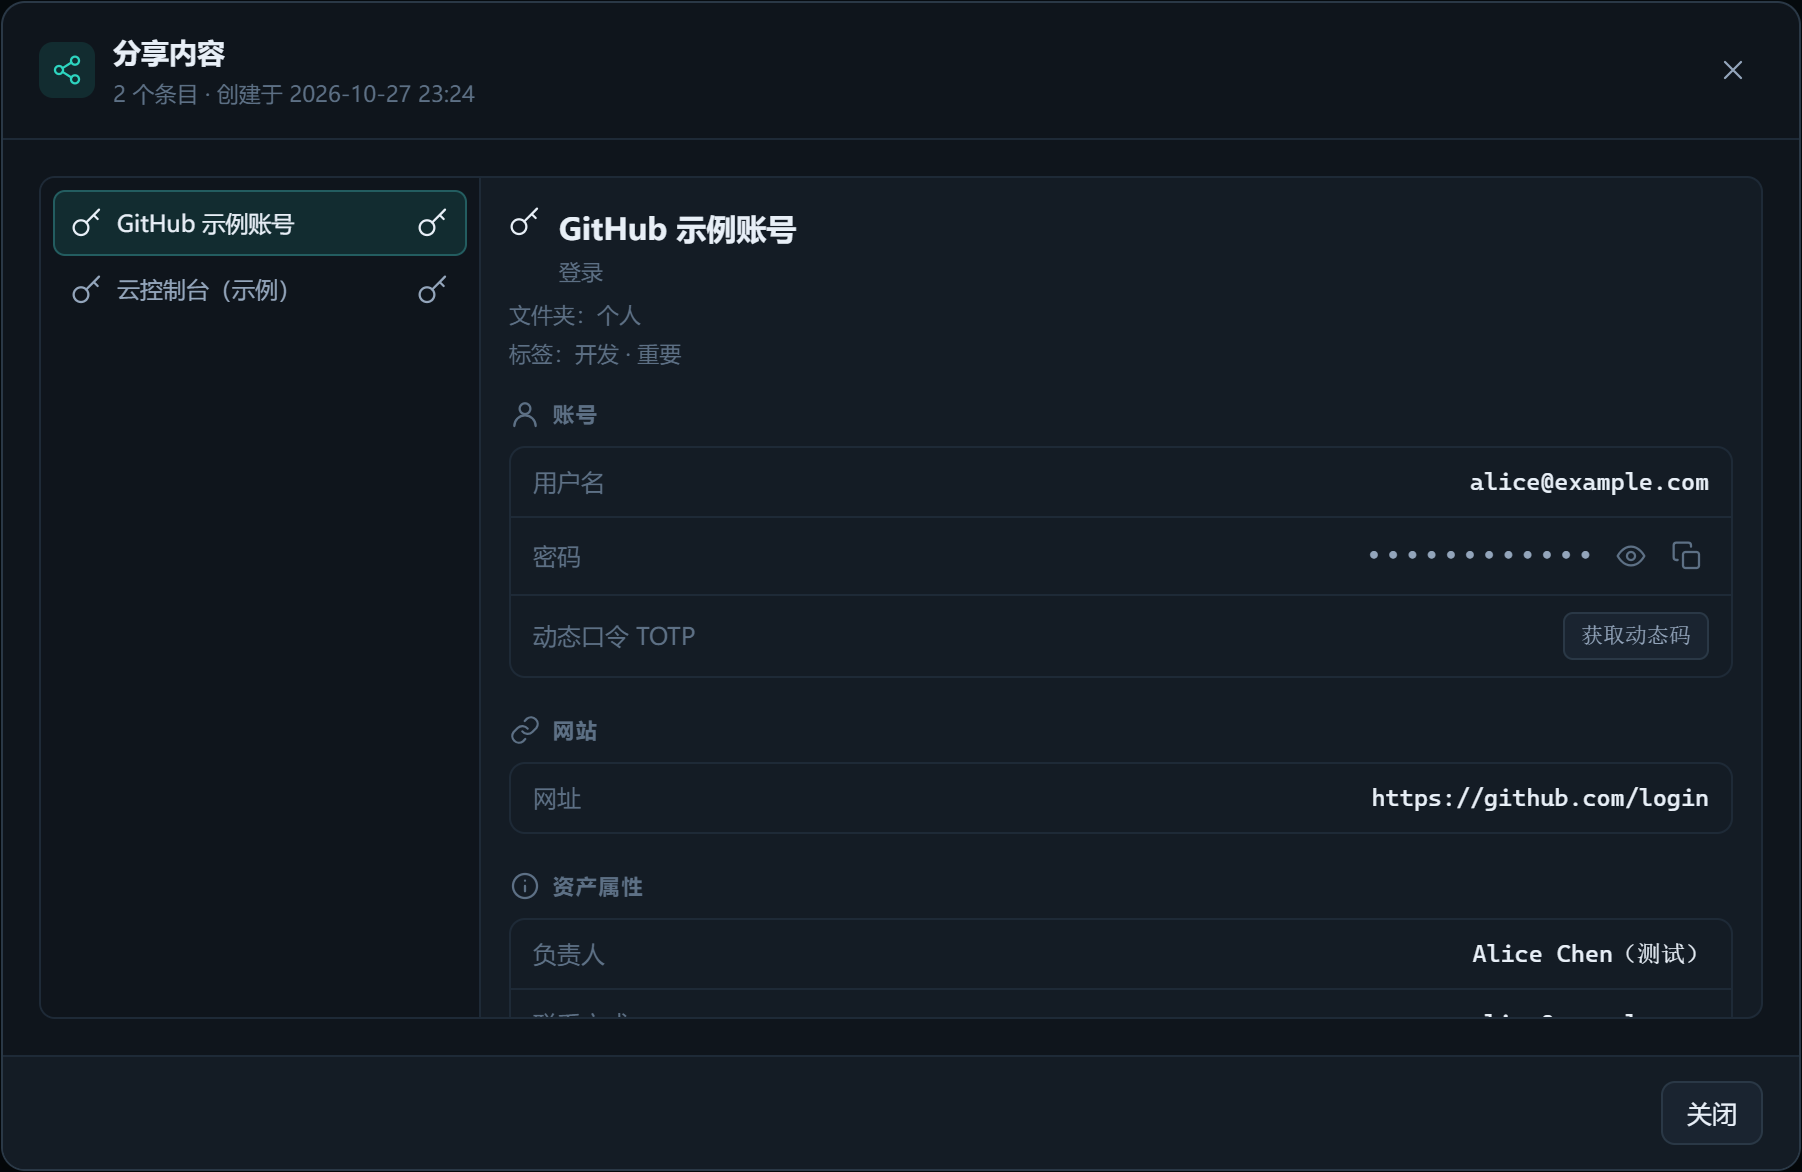
.ovshare 使用单独分享口令重新加密,不含主密码、恢复密钥或 DEK;接收方只读查看,也可以保存到“已收分享”长期使用。
在 Chrome、Edge 或 Firefox 工具栏打开 OpsVault,选择条目后填入当前页面。扩展只在点击后读取当前页,不申请全站权限,也不会自动提交。
 OpsVault浏览器自动填充v1.9.7
从条目详情直接发起 SSH、Telnet 或 VNC 连接,终端在独立窗口运行;密码和私钥从加密载荷读取,不写入临时私钥文件或系统凭据库。
创建条目或复用共享凭据库,填写资产信息、TOTP 与自定义字段。
浏览器点击填充,或从详情页直接打开 SSH、Telnet、VNC 或 RDP,不必手动搬运密码。
需要协作时生成独立 .ovshare;接收方可保存到已收分享,长期只读使用;分享记录、备份和审计都留在本机。
可拖拽列宽、列显示设置、命令面板、批量选择、标签颜色和独立窗口。现在再加上浏览器填充与加密分享,它不只是一次性的演示界面,而是每天都要打开的工作台。
你在等一个更顺手的密码管理方式吗?告诉我们你的使用场景、缺少的能力或希望接入的系统。我们会把真实需求带进产品规划。
提交内容仅用于产品需求评估。请勿填写密码、TOTP、SSH 私钥、服务器地址或其他敏感信息。
OpsVaultv1.9.7 · Windows 10/11 x64无需安装、无需注册。解压后直接运行,保险库、备份和恢复密钥都由你保管。首次启动会引导创建自己的保险库。
Portable 首次启动需要解压;日常使用推荐 ZIP 绿色版。